Llega un correo al área de clientes: una persona pide que borren todos sus datos. Soporte la elimina del CRM y responde que está hecho. Tres semanas después, esa misma persona recibe una cotización generada desde el ERP. Su RUT sigue en una planilla de cobranza que circula por correo, y su ficha completa está en el respaldo que alguien restauró en el ambiente de pruebas en marzo. Nadie mintió. Nadie sabía que los datos estaban ahí.
El cumplimiento de la Ley 21.719 en los sistemas informáticos de la empresa es donde se decide casi todo. La política de privacidad publicada en la web importa poco si las bases de datos, los respaldos y las planillas guardan datos personales que nadie tiene registrados. La ley te pide responder a los titulares, proteger lo que tratas y borrar o anonimizar lo que ya no necesitas, y para eso primero tienes que saber en qué sistemas está cada dato.
La fecha: qué cambió esta semana
La Ley 21.719 tiene fijada su entrada en vigencia el 1 de diciembre de 2026. El 28 de octubre, el Senado aprobó por 33 votos contra 6 el proyecto (boletín 18.623-07) que la posterga hasta el 15 de octubre de 2027, según informó Diario Financiero. Ahora lo tiene que revisar la Cámara de Diputados. Hasta que se apruebe y se publique, la fecha legal sigue siendo diciembre de este año.
Pase lo que pase en la Cámara, el trabajo técnico no cambia. En una empresa mediana, ordenar dónde están los datos suele tomar varios meses. Si la postergación sale, esos meses extra sirven para hacerlo con menos apuro, pero el trabajo hay que hacerlo igual.
Por qué el inventario tiene que mirar los sistemas
Cuando una empresa arma su primer catastro de datos personales, casi siempre parte con entrevistas: cada área cuenta qué datos usa. El resultado describe los procesos como la gente cree que funcionan. Al revisar las bases de datos aparecen cosas que nadie mencionó:
- Campos de texto libre (observaciones, comentarios, glosas) donde alguien anotó un diagnóstico, un teléfono personal o el motivo de una licencia.
- Tablas que ya no se usan y nadie borró: clientes de una línea de negocio que se cerró, postulantes de procesos de hace años.
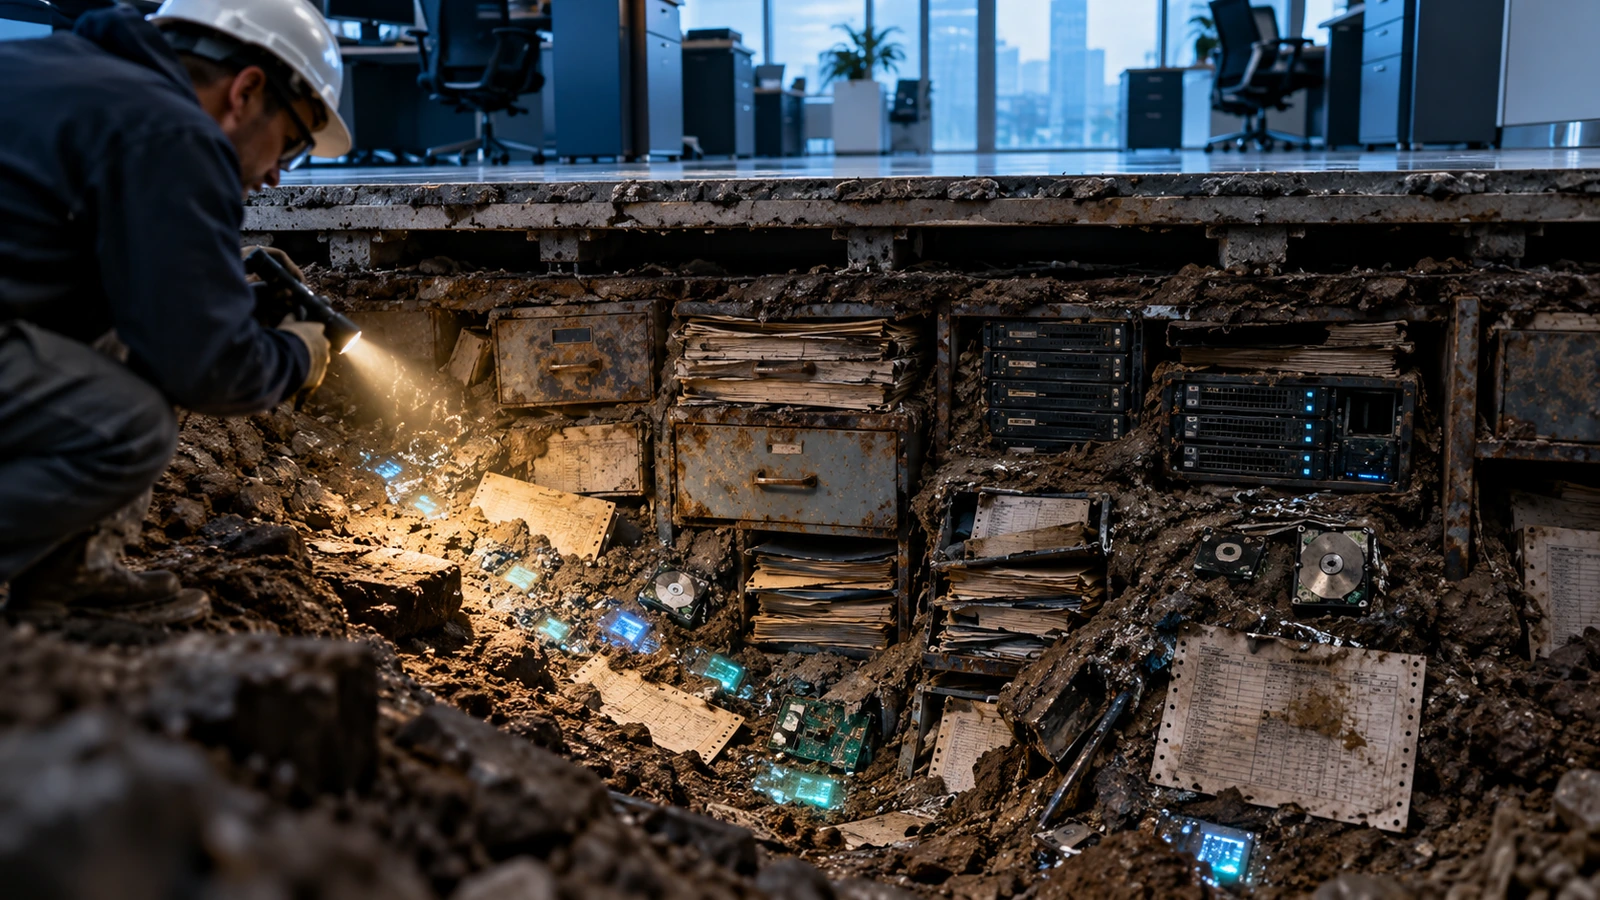
- Copias que nacieron por una urgencia y se quedaron, como exportaciones a Excel, restauraciones en desarrollo o la base que dejó un proveedor que ya no presta el servicio.
La ley no impone un inventario formal como obligación general. El registro de actividades aparece en el artículo 49, dentro del modelo de prevención de infracciones, que es voluntario. Aun así, varias obligaciones que sí aplican a todos dan por hecho que sabes dónde están los datos. Para responder una solicitud de acceso tienes que encontrar a la persona en cada sistema, y una supresión tiene que llegar a todas las copias. Lo mismo pasa con la seguridad: si no sabes dónde hay datos sensibles, no puedes protegerlos según su riesgo.
Dónde suelen estar los datos que nadie inventarió
Estos son los lugares que más se repiten cuando se comparan las bases de datos de una empresa con lo que se había declarado.
| Lugar | Qué suele haber | Por qué se escapa del catastro |
|---|---|---|
| ERP | RUT, direcciones, datos bancarios de proveedores y trabajadores, remuneraciones | Se le ve como sistema contable, no como sistema de datos personales |
| CRM | Contactos, historial de conversaciones, notas de ejecutivos | Las notas libres acumulan información que nadie revisa |
| Respaldos | Copias completas de producción, a veces de varios años | Como nadie los consulta, nadie los cuenta |
| Ambientes de desarrollo y QA | Restauraciones de producción para probar | Se crean por urgencia y no tienen dueño |
| Planillas y exportaciones | Listas de clientes, cobranza, nóminas | Viven en correos, carpetas compartidas y notebooks |
| Integraciones y logs | Datos que viajan entre sistemas y quedan en las trazas | Se diseñaron para depurar errores, no para proteger datos |
| Sistemas legados | Bases antiguas que siguen operando o quedaron para consulta | Pocos conocen bien su modelo de datos |
Los ambientes de prueba dan para un artículo completo, y lo escribimos: Datos reales en ambientes de prueba y la Ley 21.719 propone tres niveles de solución según el esfuerzo que puedas invertir.
Lo que no puedes cumplir sin ese mapa
Responder a los titulares en plazo es lo primero que se complica. La ley reconoce los derechos de acceso, rectificación, supresión, oposición, portabilidad y bloqueo. Según el artículo 11, una vez recibida la solicitud tienes 30 días corridos para pronunciarte, prorrogables una sola vez por otros 30, y debes guardar respaldo de la respuesta. Si para contestar hay que preguntarle a cinco áreas y revisar diez sistemas a mano, el plazo se acaba rápido.
Después viene la conservación. El principio de proporcionalidad dice que los datos se guardan el tiempo necesario para su fin y que luego se suprimen o anonimizan, salvo que una ley disponga otra cosa. Eso exige una regla de retención por tipo de dato y algo que la aplique de forma automática. Un respaldo de 2019 con la base completa de clientes difícilmente pasa esa prueba.
El deber de seguridad pide medidas técnicas y organizativas acordes al tratamiento y al tipo de dato. Es difícil cifrar campos sensibles que no has identificado, o restringir el acceso a una tabla que no sabes que existe.
Si hay una filtración que afecta datos personales, el responsable tiene que informarla a la Agencia de Protección de Datos Personales sin dilaciones indebidas. Para medir el alcance vas a necesitar saber qué datos había en el sistema comprometido, y esa respuesta es mucho más fácil de tener lista antes del incidente que de reconstruir durante.
Por último, la anonimización. La ley la define como un procedimiento irreversible: el dato anonimizado deja de ser personal. La seudonimización se puede revertir con información adicional, así que el dato sigue siendo personal. Esa diferencia decide si un ambiente de pruebas o un set de datos para analítica queda dentro o fuera de la ley.
Si tu empresa maneja información de trabajadores en sistemas de prevención, revisamos ese caso en Su sistema DS 44 también maneja datos personales.
Cómo hacer el inventario técnico sin detener la operación
No hace falta auditar todo de una vez. Este orden suele funcionar:
- Lista los sistemas, no los procesos: ERP, CRM, desarrollos propios, plataformas SaaS, bases de reportería, servidores de archivos. Incluye los que creías apagados.
- Busca los datos dentro de las bases. Revisar esquemas y muestras de contenido encuentra RUT, correos, teléfonos y campos sensibles que ninguna entrevista menciona, y buena parte se puede automatizar con consultas y patrones.
- Cuenta las copias: respaldos, réplicas, ambientes no productivos, exportaciones programadas. Anota quién tiene acceso a cada una.
- Sigue los datos hacia afuera. Qué integraciones envían información a terceros, a qué proveedor y con qué contrato.
- Prioriza por riesgo. Los datos sensibles, el volumen y la cantidad de personas con acceso definen qué se corrige primero.
- Lleva los hallazgos a cambios en los sistemas: retención automática, borrado que alcance todas las copias, registro de accesos y anonimización de los ambientes de prueba.
Muchas empresas se quedan en el paso cinco, con un informe bien hecho que nadie convierte en cambios. Sin el sexto, el próximo restore de producción deja todo como estaba.
Preguntas frecuentes
¿La Ley 21.719 obliga a tener un registro de actividades de tratamiento?
No como obligación general. El registro aparece en el modelo de prevención de infracciones del artículo 49, que es voluntario. Aun así, sin saber dónde están los datos es muy difícil cumplir los plazos de respuesta, las supresiones o el deber de seguridad.
¿Los respaldos también tienen que cumplir la ley?
Sí. Un respaldo con datos personales sigue siendo un tratamiento de esos datos. Conviene definir cuánto tiempo se guardan, quién puede restaurarlos y qué pasa con ellos cuando alguien pide que lo borren.
¿La postergación a octubre de 2027 ya está vigente?
No. El 28 de octubre de 2026 el Senado aprobó el proyecto y lo despachó a la Cámara de Diputados. Mientras no se publique como ley, la fecha que rige es el 1 de diciembre de 2026.
Por dónde empezar
Si quieres saber qué tan lejos están tus aplicaciones y bases de datos de lo que pide la ley, nuestro diagnóstico gratuito son doce preguntas con resultado inmediato por área. Para ir más a fondo, en Disrupsoft hacemos una evaluación técnica de tres semanas a precio fijo que compara lo declarado con lo que de verdad contienen tus bases, y después el desarrollo para cerrar las brechas que aparezcan. Conoce cómo trabajamos la Ley 21.719.